维护西湖SSO部门黑名单
适用对象:具备该设置查看或编辑权限的后台人员。用于排除不应当作具体实验室识别的泛化部门名称,不是封禁科研用户的名单。
开始前准备
具备该模块编辑权限,准备SSO真实返回的泛化部门名称。此功能不是账号封禁。
按步骤操作
图中使用虚构演示资料;正式操作请替换为真实业务信息。带标号的图片用红色数字标出当前步骤关注的位置,点击图片可查看原尺寸大图。
1. 查询泛化部门名称
进入西湖SSO部门黑名单,先搜索是否已登记。它排除不应识别为实验室的泛化名称,不是封禁用户账号。
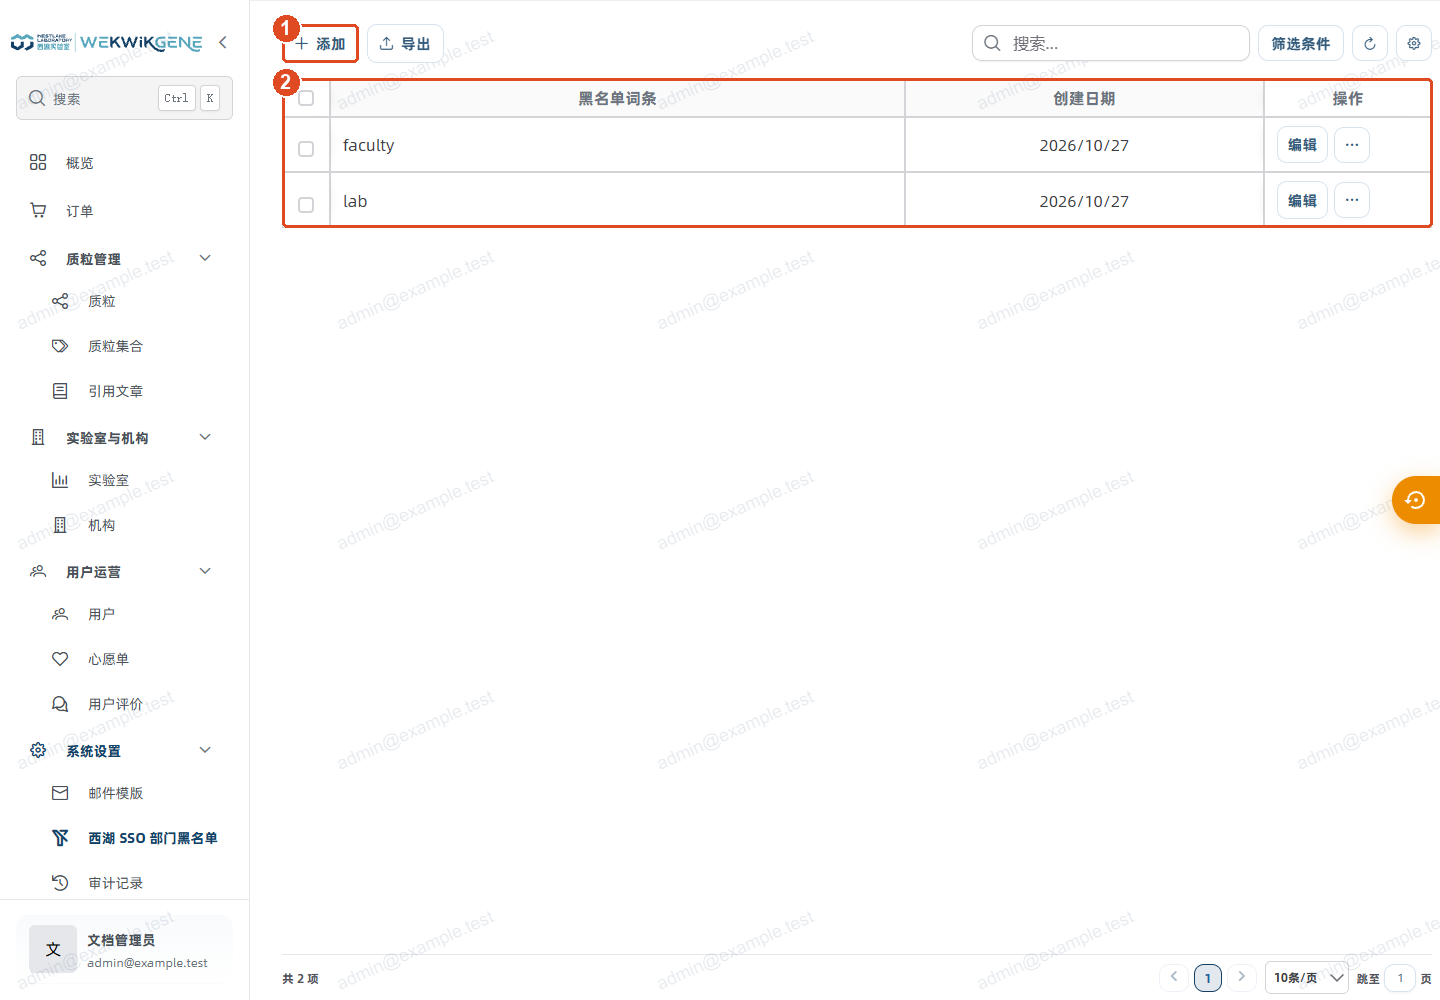
图中标记:1 新增泛化部门;2 现有部门名称。
2. 新增或编辑词条
示例填写“生命科学学院”,点击保存;正式维护使用认证返回的真实部门名称,避免把真实PI课题组误列入。
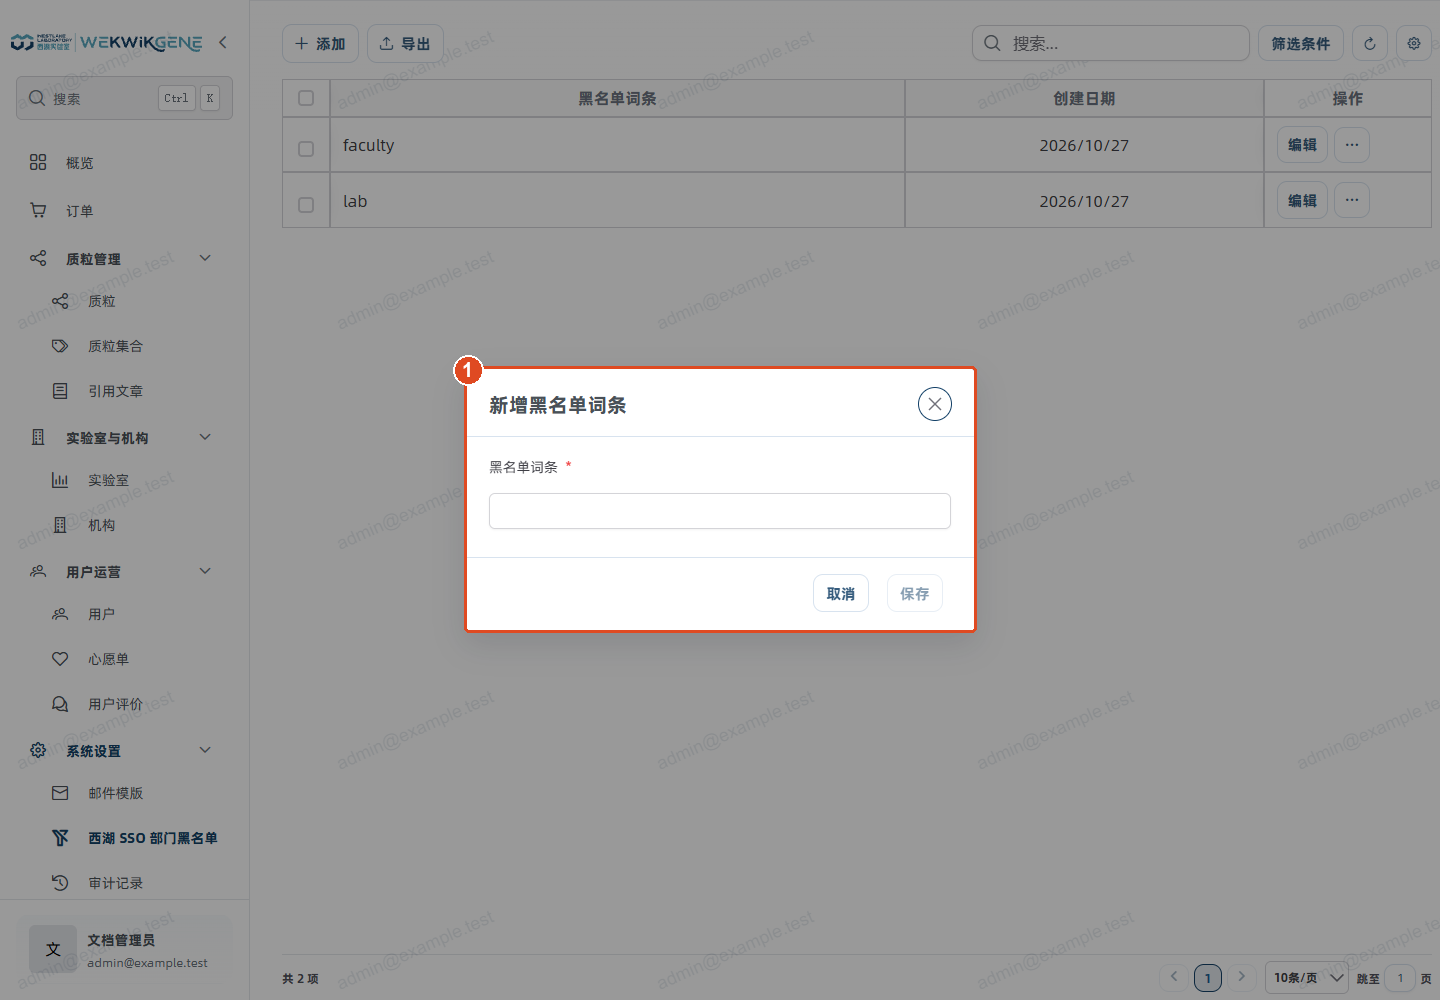
图中标记:1 泛化部门名称编辑。
3. 查询确认保存
保存后从列表核对词条,后续认证再核对实验室识别结果;历史用户归属错误仍需单独核实。
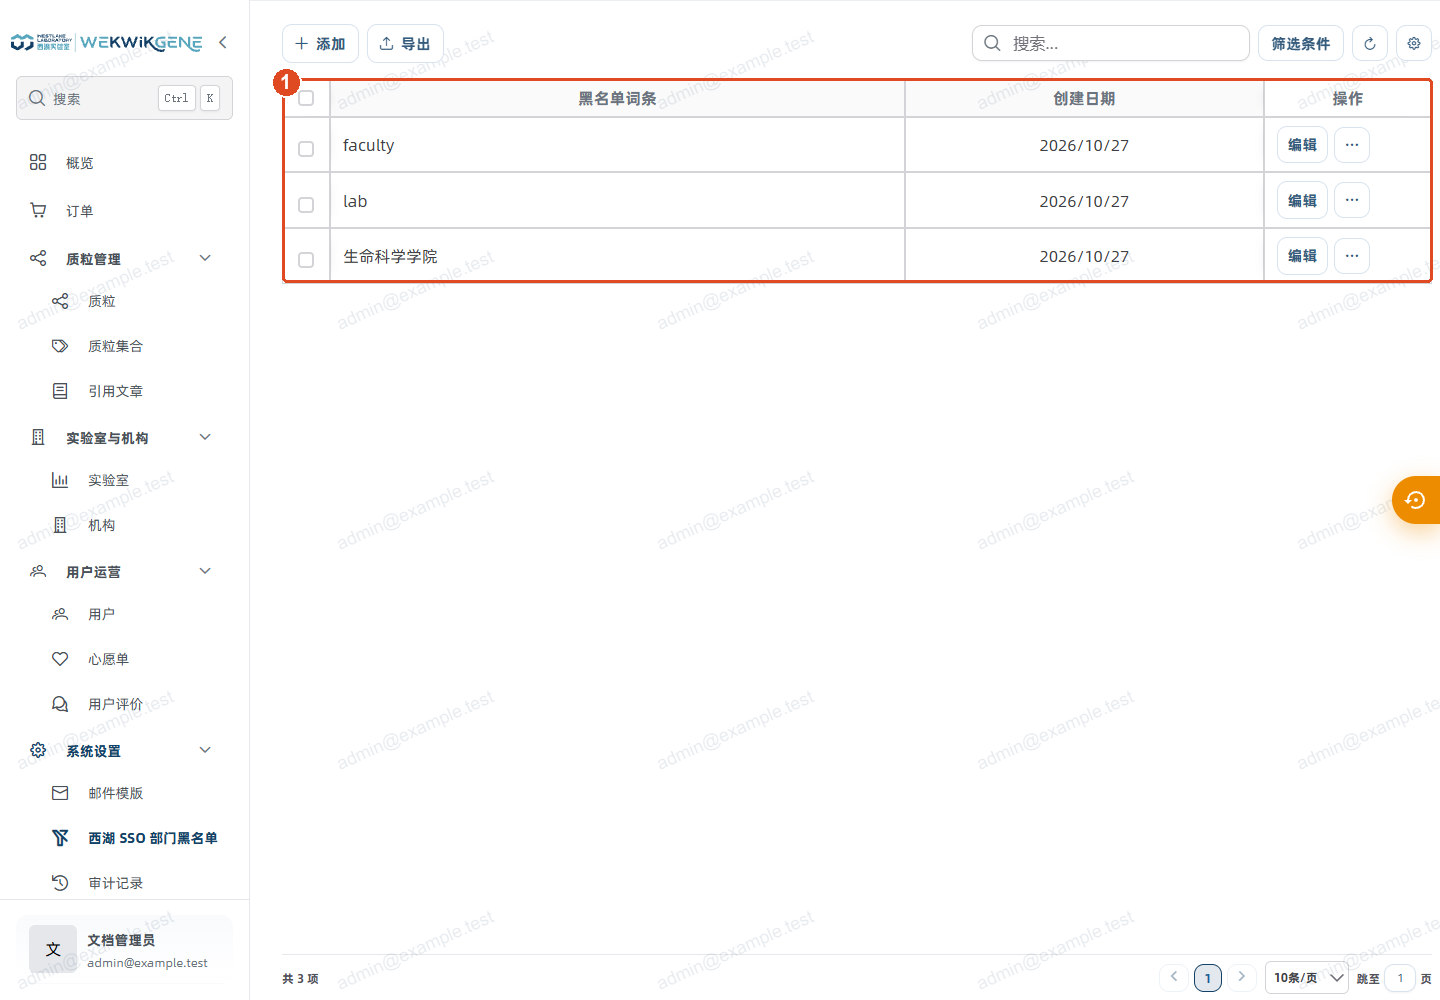
图中标记:1 已保存的泛化部门名称。
字段与状态说明
| 字段/信息 | 是否填写或选择 | 含义与规则 | 示例/核对方法 |
|---|---|---|---|
| 黑名单词条 | 必填 | SSO返回的泛化部门名称,用于避免误建实验室 | 生命科学学院 |
| 规范化重复判断 | 系统校验 | 先搜索已有名称;保存时重复需修正 | 不靠不同空格重复造词条 |
| 导出范围 | 按需求 | 核对当前查询或选中对象 | 不等于账号封禁清单 |
完成后检查
词条保存后可搜索,后续统一认证识别符合预期;历史归属需另行核实,不自动批改旧用户。
常见问题与处理
黑名单会把用户账号封禁吗?
不会。这是泛化部门名称治理,避免SSO把学院级词条误建为具体实验室。
修改后旧用户归属都会自动改正确吗?
不应推断自动批改历史。后续认证识别与旧用户实际归属分别核实。